DER AKTIONÄR – Unsere App
 Heute, 17:07


 Bei Google bevorzugen
Die Lage eskaliert: Niemals zuvor gab es so viele ernste Sicherheitsvorfälle im Internet. Nun sind auch Banken betroffen und ein Anthropic-Topmanager redet Klartext. Der Megatrend Sicherheit ist in vollem Gange.
Horrorszenario für jeden IT-Manager: Neue Lücken Namens PHP2Shell können es einem fremden Angreifer ermöglichen, Code auf einem Server auszuführen. Dadurch könnten sensible Informationen offengelegt und Dienste gestört werden. Scans des öffentlichen Internets zeigen das Ausmaß der Gefährdung. Am 22. Oktober 2026 zählte das PHP2Shell-Dashboard von Censys rund 36,7 Millionen mit dem Internet verbundene Dienste, die potenziell betroffene PHP-Versionen melden.
Nvidia-Chef Jensen Huang hatte wieder einmal Recht. Bereits im September weiteten die beiden Depot-2030-Firmen CrowdStrike und Nvidia ihre Arbeit an KI-Schutzlösungen aus und Huang sagte: „Wir sind an einem Wendepunkt. Denn Attacken sind nun automatisiert. Die Verteidigung muss das auch sein.“
„Bittet um Hilfe!“
Jetzt schrillen bei deutschen Behörden aber auch bei US-Firmen die Alarmglocken. Anthropic-Manager Jason Clinton twitterte: „So schlecht die Lage in den letzten 4 Tagen geworden ist, sie wird noch viel schlimmer werden, bevor sie besser wird. Sicherheitsverantwortliche, verschwendet nie eine Krise: Bitte geht sofort zu euren Vorständen und bittet um Hilfe. Nicht für KI, für die Grundlagen. (Wir müssen noch etwa 18 Monate durchhalten.)“ Die Antwort des Salesforce-CEO Benioff ist nicht beruhigend: „Code Red. Jason liegt zu 100 Prozent richtig.“
Jason is 100% right. Code red. 🚨
— Marc Benioff (@Benioff) October 22, 2026
Faszinierend: Drei Prozent aller „kritischen“ Sicherheitslücken in Software, in der gesamten aufgezeichneten Geschichte, wurden im letzten Monat entdeckt. Allein in den letzten 48 Stunden wurde über 27 schwerwiegende Cybersicherheitsvorfälle berichtet. Im Jahr 2026 könnten KI-Attacken mit 100.000 Vorfällen ein Viertel aller bisherigen Cybersecurity-Events auslösen.
3% of “critical” software security bugs, in all of recorded history, have been found in the last month. This is on pace to find another ~100,000 bugs this year alone, adding ~26% more vulnerabilities to the all time total Do you realize how fucking insane that is?
— Nick Dobos (@NickADobos) October 23, 2026
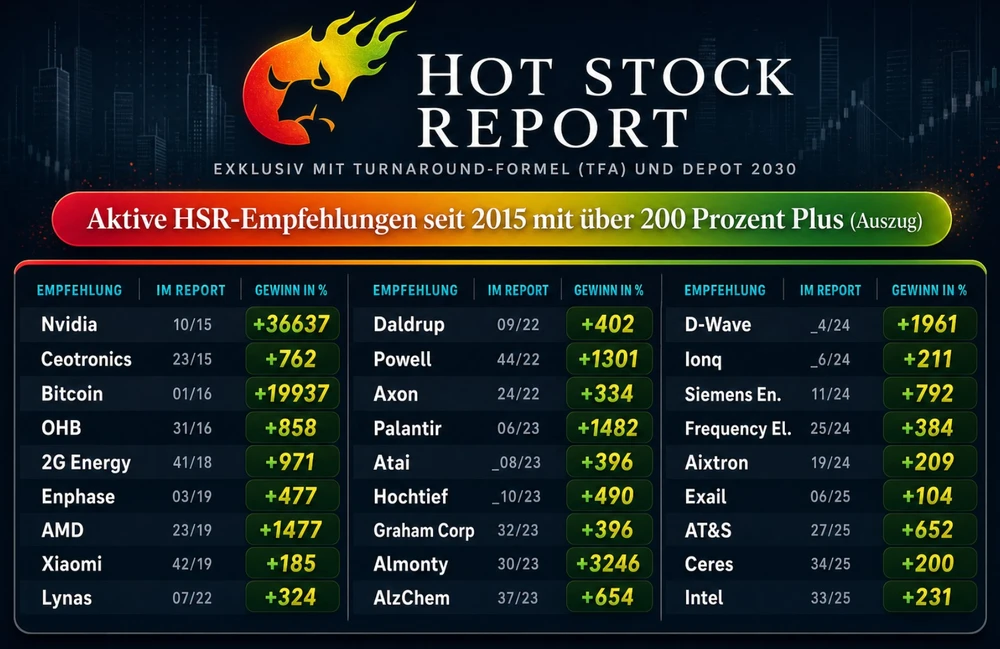
Die HSR-Empfehlung Fortinet bestätigte gerade, dass die Auswirkungen von PHP2Shell „außerordentlich breit sind und über zahlreiche Branchen hinweg reichen, auch zu Produkten im Cybersicherheitssektor.“ Immerhin: FortiOS, das Betriebssystem von FortiGate, sei von diesen Schwachstellen nicht betroffen.
Auch OpenAI steht im Mittelpunkt der neuen Unsicherheit – doch hilft gleichzeitig, sich gegen aggressive Angreifer zu wehren und schreibt: „KI kann Sicherheitslücken mit internetweiten Auswirkungen aufdecken. Dieselben Fähigkeiten können Angreifenden aber auch helfen, schnell Angriffswerkzeuge und Exploits zu entwickeln. Frontier-KI entdeckte diese Schwachstellen vor Angreifenden. Das eröffnete ein Zeitfenster für die Abwehr, in dem Wartungsteams und Sicherheitsanbieter vor der Offenlegung Korrekturen und Schutzmaßnahmen vorbereiten konnten.
OpenAI hilft gegen KI-Eskalation
Damit mehr Sicherheitsverantwortliche diese Fähigkeiten nutzen können, hat OpenAI Daybreak for Frontline Defenders eine Milliarde US-Dollar für subventionierten Zugang zu Daybreak zugesagt.
CrowdStrike und Okta sind seit Juni im Depot 2030 – mit Kursgewinnen zwischen 40 und 70 Prozent. Bereits im Sommer hörte ich aus Sicherheitskreisen, dass das KI-Attacken-Thema hierzulande ein „Super-GAU“ sei.
Die Sonnet-KI schätzt im Bull-Case: Der Markt für KI-Schutz, Agentensicherheit und KI-bezogene Identitätssicherheit wächst von etwa 5 bis 10 Milliarden Euro im Jahr 2026 auf 40 bis 70 Milliarden Euro bis 2035.
Heute neue Depot-2030-Transaktion
Im Depot 2030 wird an Nvidia und den KI-Schutz-Titeln festgehalten. Gleichzeitig kaufen wir heute eine neue Aktie – einen Geheimtipp aus Japan.
 Sofortkauf